แคสเปอร์สกี้ได้เผยแพร่คำแนะนำควบคู่ไปกับผลการสำรวจระดับโลกจากศูนย์วิจัยภายในของแคสเปอร์สกี้ เพื่อช่วยเสริมสร้างเกราะป้องกันให้กับองค์กรธุรกิจ รายงานระบุว่ามีธุรกิจที่มีพนักงานน้อยกว่า 500 คนในภูมิภาคเอเชียแปซิฟิกเท่านั้นเพียง 13% ที่ไม่ประสบปัญหาการโจมตีทางไซเบอร์ในช่วงปีที่ผ่านมา
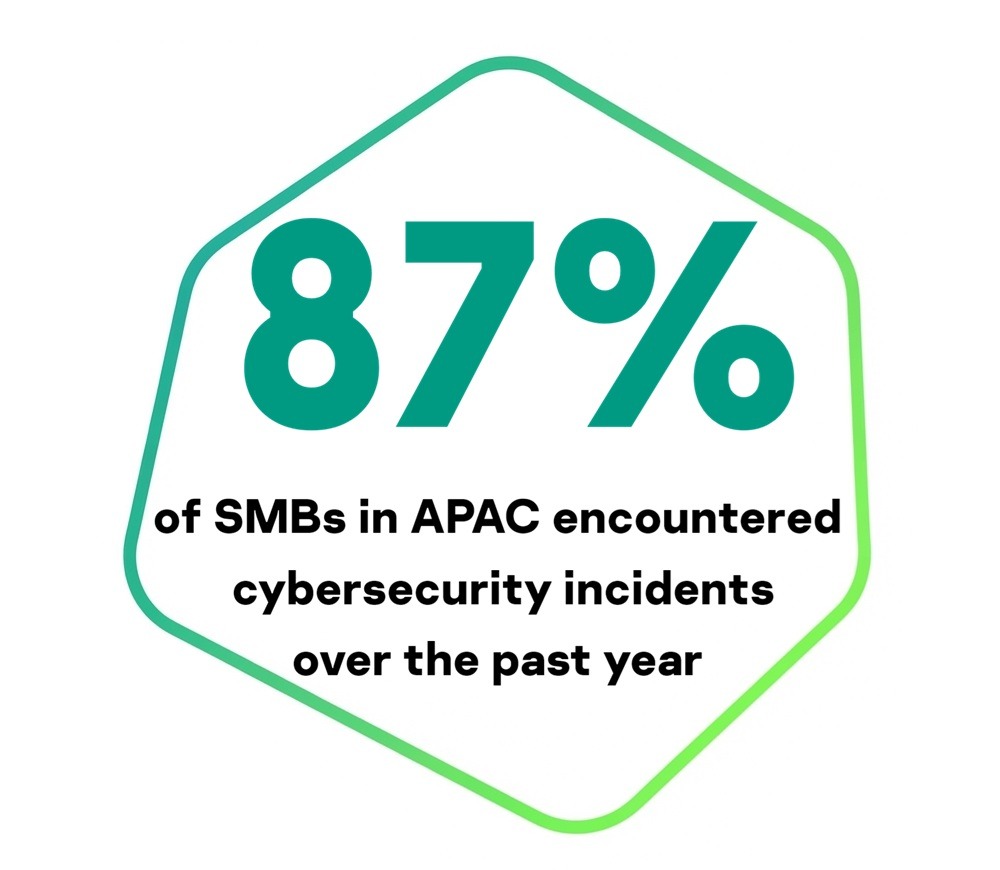
เวียดนามพบเหตุการณ์การโจมตีสูงสุดในภูมิภาคที่ 97% ตามมาด้วยมาเลเซีย (95%) อินโดนีเซีย (92%) และอินเดีย (87%) ในขณะที่ไทยและจีนรายงานตัวเลขเหตุการณ์การโจมตีที่ต่ำกว่าค่าเฉลี่ยของภูมิภาค โดยอยู่ที่ 82% และ 67% ตามลำดับ
ความเชื่อที่ว่าธุรกิจขนาดเล็กและขนาดกลาง (SMB) จะรอดพ้นจากการตกเป็นเป้าหมายของอาชญากรไซเบอร์นั้นเริ่มล้าสมัยไปแล้ว ธุรกิจขนาดเล็กต่างปรับตัวเข้าสู่ยุคดิจิทัลและต้นทุนในการก่อเหตุโจมตีทางไซเบอร์ลดต่ำลงอย่างมาก กลุ่มผู้โจมตีจึงหันมาให้ความสนใจกับบริษัทที่กำลังเติบโตมากขึ้น โดยใช้ประโยชน์จากเทคโนโลยีใหม่ๆ และช่องโหว่ด้านความปลอดภัยทางไซเบอร์ทุกรูปแบบที่มีอยู่
แคสเปอร์สกี้ บริษัทระดับโลกด้านความปลอดภัยทางไซเบอร์และความเป็นส่วนตัวทางดิจิทัล ได้ทำการสำรวจผู้เชี่ยวชาญด้านความปลอดภัยไอทีทั้งในกลุ่ม SMB และองค์กรขนาดใหญ่ใน 18 ประเทศ[1] เพื่อนำเสนอข้อมูลเชิงลึกเกี่ยวกับความเสี่ยงที่สำคัญที่สุดซึ่งธุรกิจต่างๆ กำลังเผชิญอยู่ในปัจจุบัน
ผลการสำรวจเผยว่า โดยเฉลี่ยแล้วองค์กรในภูมิภาคเอเชียแปซิฟิกเผชิญกับเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่แตกต่างกัน 3 รูปแบบในช่วงปีที่ผ่านมา สำหรับธุรกิจขนาดเล็กและขนาดกลาง รูปแบบการโจมตีที่พบมากที่สุดได้แก่ การใช้ประโยชน์จากช่องโหว่ของซอฟต์แวร์ (20%) การโจมตีแบบฟิชชิง (19%) และการโจมตีด้วยมัลแวร์ในวงกว้าง (18%) แม้ว่าการโจมตีแบบซีโร่เดย์จะมีสถิติการพบเห็นน้อยที่สุด แต่ก็ยังพบว่ามีธุรกิจถึง 6% ที่ต้องเผชิญกับการโจมตีที่มีความอันตรายร้ายแรงรูปแบบนี้
นอกจากนี้ ผู้ตอบแบบสอบถามในภูมิภาคเอเชียแปซิฟิกยังได้ระบุถึงปัจจัยสำคัญ 5 ประการที่เพิ่มความเสี่ยงต่อการถูกโจมตีทางไซเบอร์จนประสบความสำเร็จ โดยปัจจัย 2 อันดับแรกที่ธุรกิจ SMB เลือกนั้นเกี่ยวข้องกับบุคลากร ได้แก่ การขาดความตระหนักรู้ด้านความปลอดภัยของพนักงานที่ไม่ใช่ฝ่ายไอที (26%) และการขาดความเชี่ยวชาญของบุคลากรด้านความปลอดภัยทางไอที (24%) อีกทั้งยังมีการระบุถึงประเด็นสำคัญอื่นๆ เช่น การใช้ซอฟต์แวร์หรือฮาร์ดแวร์ที่ล้าสมัย (23%) การขาดการประเมินความเสี่ยงอย่างสม่ำเสมอ (22%) และการขาดโซลูชันด้านความปลอดภัยที่จำเป็น (22%)
เพื่อรับมือกับภัยคุกคามที่เพิ่มสูงขึ้นและความท้าทายภายในองค์กร บริษัทส่วนใหญ่ในภูมิภาคเอเชียแปซิฟิกมีแผนที่จะยกระดับศักยภาพด้านความปลอดภัยทางไอที (75%) โดยธุรกิจ SMB ถึง 78% ได้เพิ่มงบประมาณด้านความปลอดภัยทางไซเบอร์ในปีนี้แล้ว และพบว่าธุรกิจเกือบครึ่งหนึ่ง (48%) ได้จัดสรรงบประมาณเพิ่มเติมเพื่อขยายทีมงานด้านไอทีและความปลอดภัยทางไอที และธุรกิจเกือบหนึ่งในสาม (32%) ใช้เงินทุนดังกล่าวเพื่อเปลี่ยนไปใช้โซลูชันความปลอดภัยทางไอทีขั้นสูง เช่น XDR, NDR และ SIEM
อิลยา มาร์เคลอฟ หัวหน้าฝ่ายผลิตภัณฑ์แพลตฟอร์มแบบครบวงจร แคสเปอร์สกี้ กล่าวว่า “ในสถานการณ์ปัจจุบันที่บริษัททุกขนาดสามารถตกเป็นเป้าหมายของการโจมตีได้ด้วยวิธีการต่างๆ มากมาย ทำให้ธุรกิจต่างๆ ต้องทบทวนมาตรการรักษาความปลอดภัยของตนใหม่ การโจมตีที่ซับซ้อนสามารถหลบเลี่ยงระบบป้องกันที่กระจัดกระจายได้ง่าย ทำให้ต้องใช้เครื่องมือขั้นสูงและทีมงานที่มีทักษะในการรับมือ อย่างไรก็ตาม บริษัทที่กำลังเติบโตมักถูกจำกัดด้วยงบประมาณและการขาดแคลนผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ที่เกิดขึ้นทั่วโลก จึงเป็นสาเหตุว่าทำไมโซลูชันด้านความปลอดภัยทางไซเบอร์สมัยใหม่จึงต้องให้ผลลัพธ์ที่มากกว่าด้วยทรัพยากรที่น้อยกว่า แทนที่จะแนะนำเครื่องมือใหม่ที่ซับซ้อนซึ่งต้องการความเชี่ยวชาญที่หายากและมีราคาแพง ผู้จำหน่ายควรเน้นที่การลดความซับซ้อน เมื่อออกแบบผลิตภัณฑ์สำหรับธุรกิจขนาดเล็กและขนาดกลาง เป้าหมายของเราคือการมอบการป้องกันขั้นสูงที่ใช้งานง่าย จัดการง่าย และสามารถเติบโตไปพร้อมกับธุรกิจ ช่วยให้องค์กรต่างๆ เสริมสร้างความปลอดภัยโดยไม่ต้องเพิ่มความซับซ้อนที่ไม่จำเป็นหรือใช้งบประมาณเกินความจำเป็น”
เอเดรียน เฮีย กรรมการผู้จัดการ ภูมิภาคเอเชียแปซิฟิก แคสเปอร์สกี้ กล่าวว่า “ธุรกิจ SMB ทั่วเอเชียแปซิฟิกไม่ได้เป็นเพียงเหยื่อหรือเป้าหมายรองอีกต่อไป ผลสำรวจของเราแสดงชี้ว่าธุรกิจ SMB เป็นเหยื่อหลักของกลุ่มผู้ก่อภัยคุกคามสมัยใหม่ที่ใช้กลยุทธ์ระดับเอ็นเทอร์ไพรซ์แบบเดียวกัน แต่อย่างไรก็ตาม ข้อเท็จจริงที่ว่าธุรกิจ SMB ส่วนใหญ่เพิ่มงบประมาณด้านความปลอดภัยทางไซเบอร์ ซึ่งเป็นสัญญาณที่ชัดเจนว่าผู้นำธุรกิจเข้าใจถึงความสำคัญของความปลอดภัยทางไซเบอร์ เป้าหมายในอนาคตไม่ใช่การสร้างภาระให้กับทีมด้วยเครื่องมือที่ซับซ้อนเกินไป แต่เป็นการรักษาความปลอดภัยของระบบที่จำเป็น เพิ่มศักยภาพให้กับพนักงานที่ไม่ใช่ฝ่ายไอที และใช้งานโซลูชันด้านความปลอดภัยที่ได้รับการจัดการซึ่งสามารถปรับขนาดได้อย่างราบรื่นเมื่อธุรกิจเติบโตขึ้น”
แม็กซิมิเลียโน ออลโล ผู้อำนวยการ Custom IT กล่าวว่า “ในฐานะบริษัทที่ช่วยลูกค้าปรับใช้โมเดลความพร้อมด้านความปลอดภัยเพื่อรับมือกับเทรนด์ดิจิทัลในปัจจุบัน เราเห็นว่าความท้าทายด้านไซเบอร์ทวีความรุนแรงขึ้นเรื่อย ๆ ผู้โจมตีใช้ AI มากขึ้น ส่งผลให้ปริมาณและความซับซ้อนของภัยคุกคามในปัจจุบันเพิ่มสูงขึ้น นอกจากนี้ การปกป้องข้อมูลประจำตัวก็มีความสำคัญอย่างยิ่ง เนื่องจากผู้โจมตีใช้ช่องโหว่ด้านความปลอดภัยเพื่อเก็บรวบรวมข้อมูลล็อกอินที่มีมูลค่าสูงสำหรับการโจมตีแบบเจาะจงเป้าหมาย ซึ่งอาจทำให้การดำเนินงานทางธุรกิจหยุดชะงักหรือเกิดการขโมยข้อมูล ดังนั้น การให้ความรู้แก่ผู้ใช้ที่ไม่เชี่ยวชาญด้านเทคนิคซึ่งยังคงเป็นจุดอ่อนที่สุดจุดหนึ่งจึงมีความสำคัญมากขึ้น แคสเปอร์สกี้มีชุดซอฟต์แวร์ที่หลากหลาย ช่วยให้บริษัทที่มีงบประมาณน้อยหรือมีพนักงานจำกัดสามารถรับมือกับภัยคุกคามเหล่านี้ได้อย่างมีประสิทธิภาพ ชุดซอฟต์แวร์สำหรับธุรกิจ SMB มีระบบอัตโนมัติที่แข็งแกร่งและคอนโซลการจัดการแบบรวมศูนย์ มอบความปลอดภัยระดับองค์กรโดยไม่ต้องลงทุนเวลามากนัก”
แคสเปอร์สกี้ขอแนะนำการป้องกันภัยคุกคามที่เกิดขึ้นใหม่สำหรับธุรกิจขนาดเล็กและขนาดกลาง ดังต่อไปนี้
- สร้างกระบวนการภายใน: บังคับใช้กฎการเข้าถึงที่เข้มงวดสำหรับทรัพยากรขององค์กรและบริการคลาวด์ทั้งหมด ตรวจสอบให้แน่ใจว่าฝ่ายไอทีเพิกถอนสิทธิ์ทันทีเมื่อพนักงานออกจากงาน ขั้นต่อไป ผสานรวมการสำรองข้อมูลอัตโนมัติเข้ากับการดำเนินงานประจำวันเพื่อรักษาความปลอดภัยของข้อมูลสำคัญจากเหตุฉุกเฉินและมัลแวร์เรียกค่าไถ่ สุดท้าย สนับสนุนการควบคุมทางเทคนิคเหล่านี้ด้วยการจัดการความเสี่ยงจากมนุษย์อย่างต่อเนื่อง ทำให้แนวทางการรักษาความปลอดภัยทางไซเบอร์ง่ายขึ้นสำหรับการท่องเว็บอย่างปลอดภัยและการจัดการรหัสผ่าน และกำหนดให้ฝ่ายไอทีอนุมัติซอฟต์แวร์ใหม่ทั้งหมด การดำเนินการเหล่านี้จะช่วยลดเหตุการณ์ทางไซเบอร์ที่เกี่ยวข้อง เช่น ภัยคุกคามจากภายใน การใช้ข้อมูลประจำตัวที่อ่อนแอหรือถูกขโมย และการใช้ประโยชน์จากสินทรัพย์ไอทีที่สูญหายหรือถูกขโมย
- ปกป้องบุคลากร: จัดการฝึกอบรมเฉพาะเพื่อสอนพนักงานถึงวิธีการตรวจจับและจัดการกับภัยคุกคามที่อาจเกิดขึ้น รวมถึง deepfakes และ vishing และติดตามความคืบหน้าในการเรียนรู้ของพวกเขา องค์กรสามารถเลือกใช้แพลตฟอร์มKaspersky Automated Security Awareness Platform ผ่านโมดูลออนไลน์แบบโต้ตอบและแคมเปญฟิชชิงจำลองที่สร้างนิสัยการรักษาความปลอดภัยทางไซเบอร์ที่ยั่งยืนในทุกทีม
- เลือกเทคโนโลยีป้องกันที่เหมาะสม: เลือกใช้โซลูชันด้านความปลอดภัยทางไซเบอร์ที่เหมาะสมกับงบประมาณ ขนาด และความต้องการของอุตสาหกรรม โดยเน้นประสิทธิภาพ ความหลากหลาย ความสะดวกในการใช้งาน และความสามารถในการขยายขนาด
- Kaspersky Small Office Security Premium เป็นตัวเลือกที่ยอดเยี่ยมสำหรับธุรกิจขนาดเล็กที่มีพนักงานต่ำกว่า 50 คน เป็นโซลูชันที่ใช้งานง่าย ป้องกันภัยคุกคามขั้นสูง รวมถึงมัลแวร์และแรนซัมแวร์ มีเครื่องมือด้านสุขอนามัยดิจิทัล เช่น การจัดการพาสเวิร์ดและการสำรองข้อมูล และยังรวมถึงการฝึกอบรมด้านความปลอดภัยสำหรับพนักงานด้วย
- บริษัทที่มีความเชี่ยวชาญด้านไอทีมากขึ้น ควรพิจารณาKaspersky Next Optimum ซึ่งให้การป้องกันแบบเรียลไทม์ที่แข็งแกร่ง การมองเห็นภัยคุกคาม รวมถึงความสามารถในการตรวจจับและตอบสนองขั้นสูงด้วย Next EDR และ XDR Optimum องค์กรที่ต้องการความเชี่ยวชาญเพิ่มเติมโดยไม่ต้องขยายทีมรักษาความปลอดภัยภายในองค์กร สามารถเลือก Kaspersky Next MXDR Optimum ซึ่งรวมความสามารถของ XDR เข้ากับการตรวจสอบอย่างต่อเนื่อง การวิเคราะห์ภัยคุกคามโดยผู้เชี่ยวชาญ และคำแนะนำในการตอบสนองต่อเหตุการณ์โดยนักวิเคราะห์ของแคสเปอร์สกี้
- ปกป้องธุรกิจจากภัยคุกคามทางอีเมล เช่น ฟิชชิง การโจมตีทางอีเมลธุรกิจ การฉ้อโกงการชำระเงินผ่านใบแจ้งหนี้ ฯลฯ Kaspersky Security for Mail Server แพลตฟอร์มความปลอดภัยอีเมลแบบครบวงจรที่ให้การป้องกันที่แข็งแกร่งหลายชั้นทั้งในระดับกล่องจดหมายและเกตเวย์ ด้วยเทคโนโลยีการเรียนรู้ของเครื่องและข่าวกรองภัยคุกคามระดับโลกชั้นนำ จึงสามารถรับมือกับความท้าทายด้านความปลอดภัยของอีเมลทั้งหมดได้อย่างมีประสิทธิภาพ
[1] การสัมภาษณ์กลุ่มตัวอย่างจำนวน 1,800 คนทั่วโลก โดยครอบคลุม 18 ประเทศ ได้แก่ บราซิล เม็กซิโก โคลอมเบีย ฝรั่งเศส เยอรมนี อิตาลี สเปน อินเดีย อินโดนีเซีย มาเลเซีย จีน ไทย เวียดนาม อียิปต์ แอฟริกาใต้ ซาอุดีอาระเบีย ตุรกี และรัสเซีย